
Una credencial puede llegar más lejos de lo previsto
Un cliente reenvía a otra persona una imagen guardada de su QR. Si el código sigue siendo válido y basta para entrar, el destinatario podría utilizarlo. El sistema registra la credencial utilizada; eso no demuestra que el cliente identificado fuera quien estaba en el portón. El acceso individual importa cuando necesita saber quién estaba previsto que visitara el centro.
Exija la segunda comprobación
En la configuración de acceso con QR y PIN de Bearbox, ambas comprobaciones deben superarse antes de conceder el acceso. El cliente también necesita permiso para esa entrada y ese horario. Quien solo tenga el QR copiado seguirá necesitando el PIN. Si se comparten ambas credenciales, las comprobaciones por sí solas no pueden determinar quién las está utilizando.

Ganador del premio a la innovación de FEDESSA
Bearbox ganó el Innovation Award en los 2023 FEDESSA European Self Storage Awards por su autenticación de dos factores. Vea cómo las comprobaciones de QR y PIN trabajan juntas en la entrada.
Entienda qué significa «multifactor»
Un factor de autenticación es un tipo de prueba: algo que conoce, como un PIN, o algo que posee, como una credencial en su móvil. Dos códigos no aportan automáticamente factores independientes. Importa cómo se emiten, guardan y vinculan las credenciales. Pregunte qué factores exige su entrada y qué ocurre si se copia uno de ellos.
Un código dinámico resuelve otro problema
Un QR dinámico evita que una imagen guardada siga siendo útil cuando el código caduca. Una segunda comprobación hace que una única credencial válida no sea suficiente. Estos controles pueden trabajar juntos, pero no son intercambiables. Smart PIN y los códigos de una aplicación de autenticación ofrecen otras opciones; evalúe la combinación que realmente se exige en sus entradas.


Dé a cada compañero su propio acceso
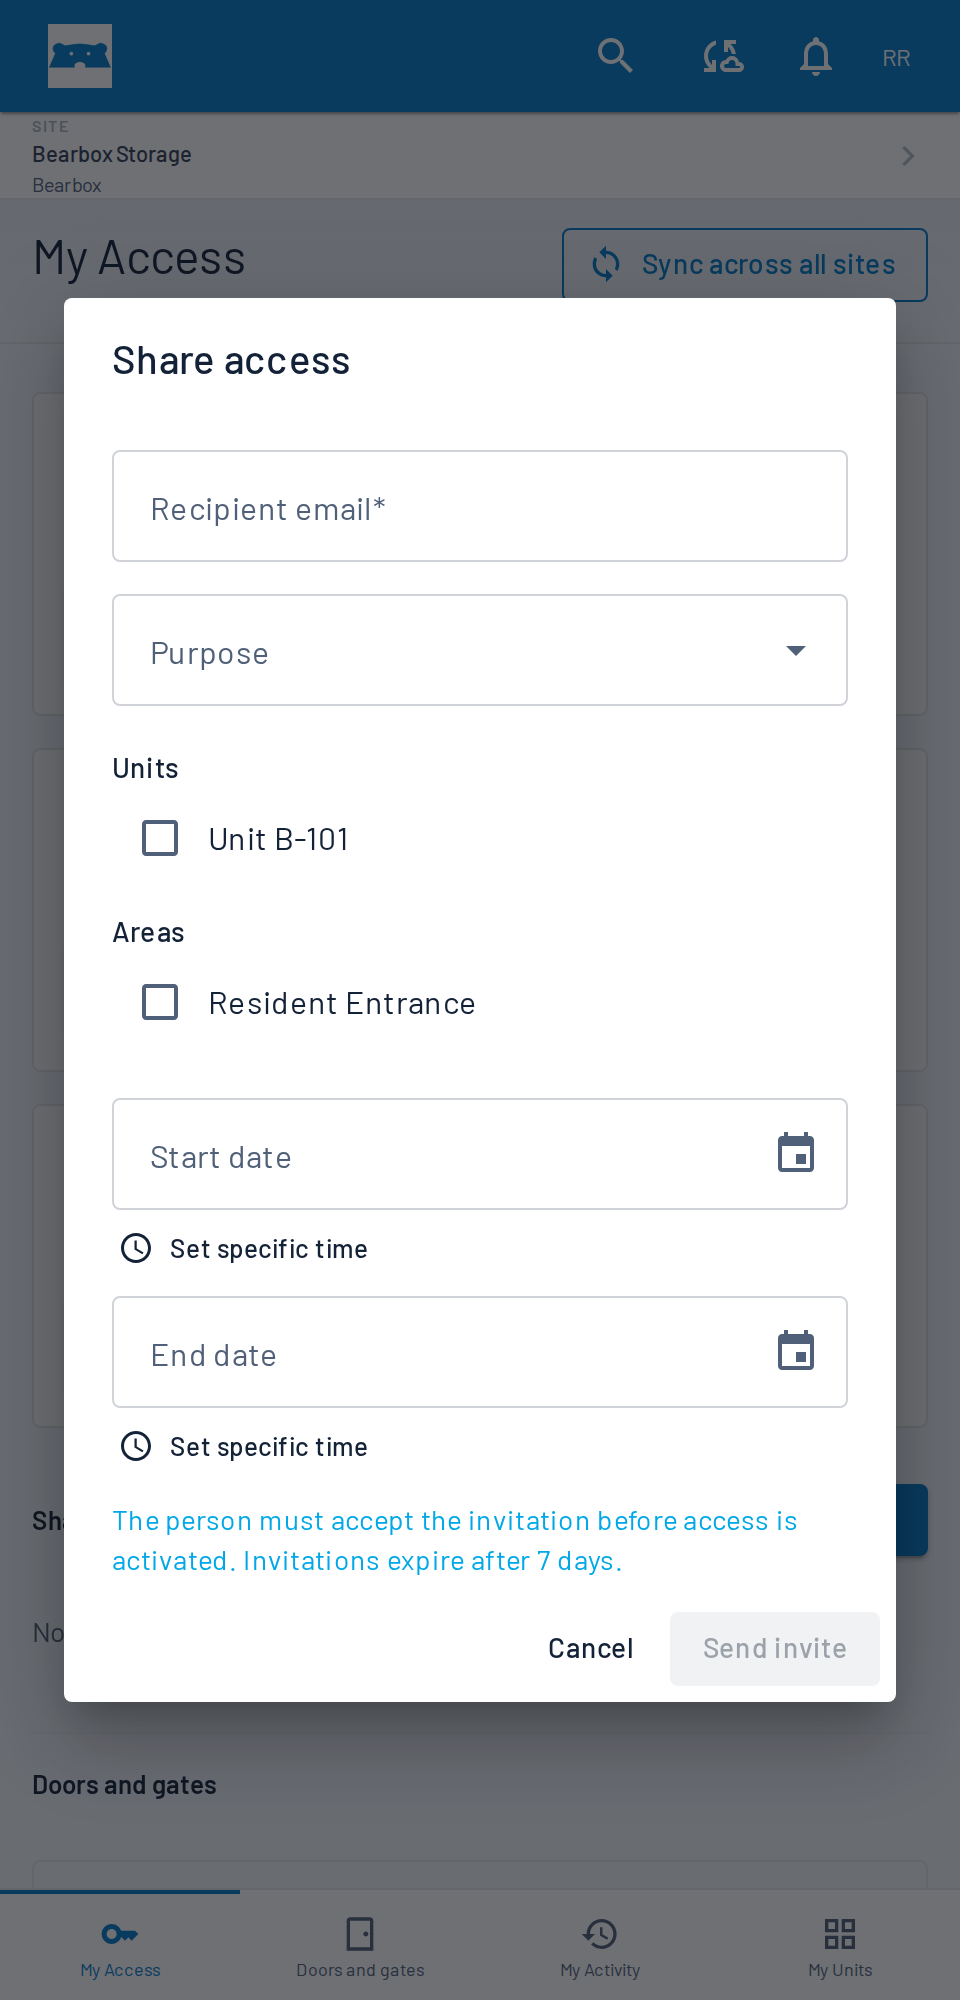
Si un cliente de empresa necesita que sus compañeros visiten el centro, una invitación resulta más útil que compartir el mismo código. Cuando está habilitado el acceso compartido, Bearbox permite que los invitados utilicen sus propios perfiles y credenciales. Su equipo puede ver a qué persona corresponden las credenciales utilizadas en vez de tratar a varios visitantes como una única cuenta.
La entrada es solo una parte de la seguridad
Alguien puede entrar detrás de otro cliente por un portón abierto sin presentar ninguna credencial. Una vez dentro, también puede intentar acceder a una zona no autorizada. Combine MFA con zonas de acceso, supervisión de trasteros y un plan de respuesta.